Observabilidade de contêiner auto-hospedado com contexto de IA e logs persistentes
logdeck, por AmoabaKelvin, é um plano de controle auto-hospedado que centraliza logs de contêiner e observabilidade para ambientes Docker e Podman. A ferramenta captura logs históricos, fornece um endpoint de contexto legível por máquina para assistentes de codificação de IA e expõe telemetria de contêiner ao vivo juntamente com controles de ciclo de vida. Ela é enviada como uma implantação compacta adequada para hosts Linux e é projetada para manter os dados localmente, além de se integrar com fluxos de trabalho de desenvolvimento habilitados para IA.
Quais tarefas você pode realmente usar para isso?
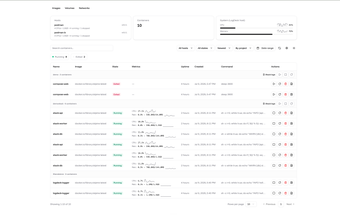
A ferramenta foca na observabilidade de contêineres e controle operacional, combinando acesso a logs persistentes com gerenciamento interativo. Ela suporta comandos de ciclo de vida e operações de pilha Compose, fornece um shell no navegador para contêineres em execução e apresenta telemetria ao vivo para que os operadores possam inspecionar tendências de recursos. As ações típicas do fluxo de trabalho incluem:
- iniciar, parar, reiniciar, remover contêineres
- inspecionar pilhas Compose e status de serviços
- abrir um shell em contêineres em execução a partir do navegador
Quão duráveis e acionáveis são seus logs e métricas?
A ferramenta armazena o histórico de execução para que os logs persistam entre as novas implantações; os logs sobrevivem explicitamente a um 'docker compose up --build' e remoções de contêineres. O monitoramento apresenta números de CPU e memória ao vivo com tendências históricas, e alertas automatizados sinalizam mortes de contêineres, kills OOM e padrões de erro de log configurados. O feedback da comunidade destaca a abordagem de log persistente como uma alternativa mais simples a pilhas de logging mais pesadas para implantações pequenas.
É necessário configuração técnica ou habilidades para operar?
Os alvos de implantação são hosts Linux executando Docker ou Podman e suportam controle de host remoto via SSH ou TCP sem a necessidade de instalar agentes nos nós-alvo. O servidor do Protocolo de Contexto de Modelo embutido expõe o contexto da infraestrutura para clientes compatíveis com MCP, como Claude Desktop, Cursor e Claude Code, permitindo que clientes de IA inspecionem logs e realizem ações de gerenciamento. Portanto, os operadores devem planejar o acesso ao host e as permissões de agente como parte da configuração.
Escolha prática para operadores que desejam controle local com acesso à IA
A ferramenta é adequada para equipes que priorizam a observabilidade local e estão preparadas para gerenciar permissões de agentes para acesso programático. Espere definir políticas de acesso ao host e limites de agentes antes de habilitar operações impulsionadas por IA, uma vez que clientes conectados podem agir sobre a infraestrutura. É uma opção pragmática para auto-hospedadores focados em DevOps que aceitam controles de acesso gerenciados por operadores e administração baseada em SSH.